

グローバルビジネスと人権: 責任あるAIガバナンス」ニュースレター 第3号: EU AI Actを読み解く ——単一のハードローはどう動いているか
「グローバルビジネスと人権: 責任あるAIガバナンス」ニュースレター 第3号: EU AI Actを読み解く ——単一のハードローはどう動いているか」についてニューズレターを発行いたしました。こちらの内容は以下のPDFからご覧いただけます。
→グローバルビジネスと人権: 責任あるAIガバナンス」ニュースレター 第3号: EU AI Actを読み解く ——単一のハードローはどう動いているか
グローバルビジネスと人権:
責任あるAIガバナンス」ニュースレター 第3号:
EU AI Actを読み解く
——単一のハードローはどう動いているか
2026年9月
One Asia Lawyers Group
コンプライアンス・ニューズレター
アジアESG/SDGsプラクティスグループ
|
ひとことで言うと EU AI Act(Regulation(EU)2024/1689)は、用途をリスクの大きさで4段階に静的に分類し、段階ごとに異なる法的義務を一つの規則で完結させる「ハードロー一本化型」の規範である。罰則は全世界売上高に連動するため、域外適用を通じて日本企業にも直接の影響が及ぶ。 本号発行時点(2026年9月)で特筆すべきは、施行スケジュールの軌道修正がすでに法的に確定した事実である。「Digital Omnibus on AI」(Regulation (EU) 2026/1744)は2026年7月24日に官報公布され、同月27日に発効した。高リスクAI義務の主要部分は2027年12月2日(附属書III・単体システム)および2028年8月2日(附属書I・組込み製品)へと法的拘束力をもって延期される一方、透明性義務は当初どおり2026年8月2日に適用開始となっている。「世界初の包括的AI法」は、全面適用を迎える直前で自ら軌道修正を完了させたことになる。 |
はじめに——「世界初の包括的AI法」は単純な一本道ではない
第1号で示した地図の上では、EUは「ハードロー一本化型」という最も分かりやすい象限に位置づけられる。実際、EU AI Actは用途別のリスクを4段階に分類し、義務・罰則を単一の規則の中で完結させるという点で、各国・地域の中でも例外的に体系的な制度設計を持つ。しかし「体系的である」ことと「予定通りに進む」ことは別の話である。施行から24カ月の節目である2026年8月2日を目前に控えた2026年7月、欧州議会・理事会は高リスクAIに関する義務の中核部分を法的に先送りする「Digital Omnibus on AI」を成立させ、官報公布・発効まで完了させた。本号では、まずEU AI Actの基本設計を技術的な正確さをもって整理したうえで、この「軌道修正」が確定させた新しい施行地図の実務的な意味を読み解く。
第1部 EU AI Actの設計思想
1. なぜEUは単一のハードローを選んだのか
第1号で見たとおり、規範には条約・国内法・政府ガイドライン・国際規格・企業の自主基準という5類型があり、国によってその配合比率が異なる。EUがソフトローの積み上げではなく単一の規則(Regulation)という最も強い法形式を選んだ背景には、GDPR(一般データ保護規則)で確立した「ブリュッセル効果」——EU域内向けに設計された規制が、域外の事業者の行動にも事実上の世界標準として波及する現象——を、AI分野でも再現しようとする狙いがあるとみられる。規則は加盟国ごとの国内法化(指令の場合に必要となる転換プロセス)を経ずに直接効力を持つため、27の加盟国に対して同時に同一の義務を課すことができる。これが「単一のハードロー」が持つ最大の強みであり、同時に、一度成立すると条文単位での機動的な修正が難しいという弱みの裏返しでもある。
2. 4段階リスク分類とその射程
EU AI Actの中核にあるのが、AIの「用途」を「許容できないリスク」「高リスク」「限定的リスク」「最小リスク」の4段階に静的に分類するリスクベース・アプローチである。第1号で整理したとおり、これはNIST AI RMFのような循環型・プロセス型のリスクベースとは異なり、AIシステムが投入される文脈(採用選考、与信審査、重要インフラ等)をあらかじめ列挙し、該当すれば自動的に義務が発生するという分類型の設計である。
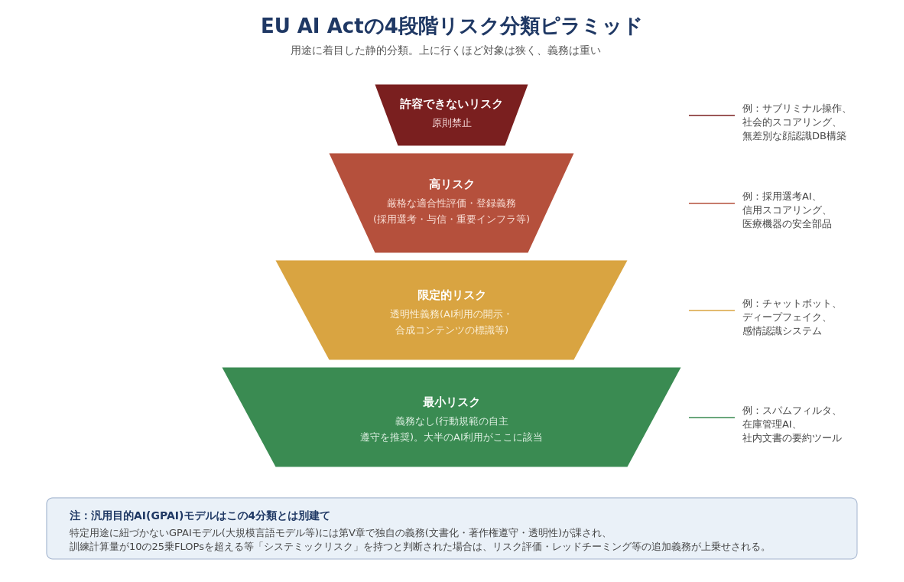
図1 EU AI Actの4段階リスク分類ピラミッド。上に行くほど対象は狭く、義務は重くなる。GPAIモデルはこの4分類とは独立した第V章の規律を受ける。
実務上もっとも重い意味を持つのが「高リスク」区分である。附属書IIIに列挙された用途——採用選考・与信審査・重要インフラの安全部品・教育機関での能力評価・司法手続の支援など——に該当するAIシステムの提供者(プロバイダー)は、適合性評価の実施、技術文書の整備、EUデータベースへの登録、人間による監視体制の確保といった義務一式を負う。輸入業者・販売業者にも、提供者の適合性評価や技術文書を確認する義務が課される点には注意が必要である。「許容できないリスク」に分類される用途(潜在意識への操作、無差別な顔認識データベースの構築、社会的スコアリングなど)は原則として禁止され、是非の判断余地がない点で他の区分と性質が異なる。
3. GPAIモデルという別建てのレイヤー
生成AIブームを受けて大幅に書き加えられたのが、汎用目的AI(GPAI)モデルに関する第V章である。GPAIモデルは特定の用途に紐づかず、下流の様々なシステムに組み込まれるという性質上、4段階のリスク分類とは別の独立した義務体系の対象となる。具体的には、訓練データの内容に関する十分詳細な要約の公表、モデルの仕様書の整備と下流事業者への情報提供、EU域内の著作権法遵守のためのポリシー整備などが求められる。
さらに、訓練に用いた計算量が10の25乗FLOPs(浮動小数点演算)を超える等、影響力が大きいと判断されたモデルは「システミックリスク」を有するとみなされ、サイバーセキュリティ対策・体系的なモデル評価(レッドチーミング含む)・重大インシデントの報告といった、一段重い追加義務を負う。これらの義務は2025年8月2日からすでに適用が開始されており、欧州委員会が示した「GPAI実務規範(Code of Practice)」への署名という形で、主要なAI開発企業が自主的な準拠姿勢を示している。
表1 確定した4段階の施行トラック(2026年7月Digital Omnibus後)
|
適用日 |
トラック |
概要 |
|
2026.8.2 |
透明性義務等(延期対象外) |
第50条の透明性義務(チャットボット開示・AI生成物のラベリング)、禁止AI行為、AIリテラシー、GPAIモデル関連義務が、当初どおり適用開始。 |
|
2026.12.2 |
ヌード化・CSAM禁止(新設) |
第5条に追加された2つの新規禁止規定が適用開始。2026年8月2日以前に市場投入済みの生成AIシステムも、この日までに技術的表示義務への対応が必要。 |
|
2027.12.2 |
高リスクAI義務(附属書III) |
採用選考・与信審査等、単体の高リスクAIシステムに関する適合性評価・登録・人間監視等の義務一式が適用開始(当初の2026年8月2日から16カ月延期)。 |
|
2028.8.2 |
高リスクAI義務(附属書I) |
医療機器・玩具等、規制対象製品に組み込まれる高リスクAIシステムに関する義務が適用開始(当初の2027年8月2日から12カ月延期)。 |
第2部 施行はどう動いているか——確定した新スケジュールと残された論点
1. 段階的施行のスケジュール
EU AI Actは2024年8月1日に発効したが、義務は条項ごとに異なる日付で段階的に発生する設計になっている。禁止AI行為とAIリテラシー義務は2025年2月2日、GPAIモデルに関する義務は2025年8月2日にそれぞれ適用が開始済みである。発効から24カ月後にあたる2026年8月2日には、高リスクAIに関する規定を含む大半の条項が全面適用を迎える――というのが2024年成立当初の設計であった。この設計は、2026年7月に成立したDigital Omnibusによって修正されている(詳細は次項)。
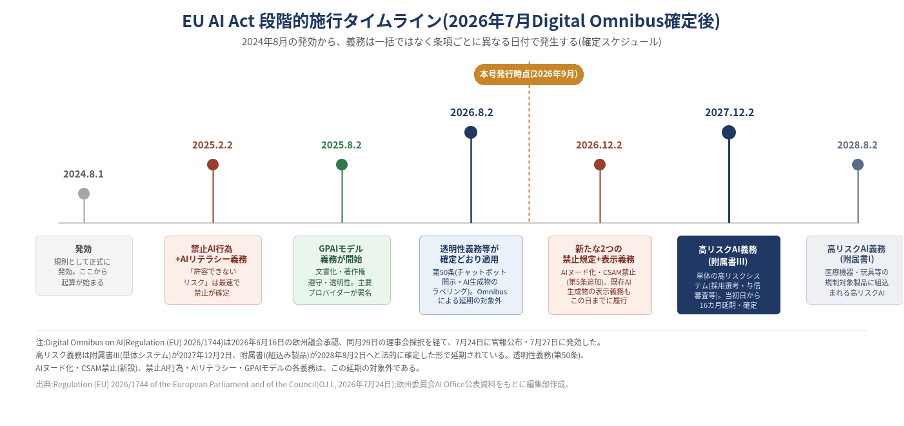
図2 EU AI Act段階的施行タイムライン(2026年7月Digital Omnibus確定後)。義務は一括ではなく条項ごとに発生し、高リスク義務は附属書III(単体システム)が2027年12月2日、附属書I(組込み製品)が2028年8月2日へと確定的に延期された。
2. Digital Omnibusによる軌道修正——確定した新スケジュールを正確に読む
ここで本号がもっとも強調したいのが、この全面適用の直前というタイミングで、欧州委員会・欧州議会・理事会が自ら制度を手直しする「Digital Omnibus on AI」パッケージを、実際に法として成立させたという事実である。2026年5月7日の三者間暫定合意、同年6月16日の欧州議会本会議での承認、同月29日の理事会による正式採択という手続を経て、パッケージは同年7月24日に官報(Official Journal)で公布され、その3日後の7月27日、Regulation (EU) 2026/1744として発効した。当初の高リスク義務適用日であった2026年8月2日を目前にした、文字どおり滑り込みでの法制化である。
確定した内容によれば、延期の対象は高リスクシステムに関する義務であるが、対象となるAIシステムの類型によって新たな適用日は二段階に分かれる。附属書IIIに列挙された単体の高リスクAIシステム(採用選考・与信審査等)については2026年8月2日から2027年12月2日へ、医療機器・玩具等の規制対象製品に組み込まれる附属書Iの高リスクAIシステムについては2027年8月2日から2028年8月2日へ、それぞれ延期される。他方、禁止AI行為・AIリテラシー・GPAIモデルに関する規則、そして2026年8月2日から適用が開始される透明性義務(第50条。チャットボットの開示・AI生成物のラベリング等)は、いずれも既存のスケジュールのまま影響を受けない。加えて、AIによる画像の性的な加工(いわゆる「ヌード化」アプリ)と児童性的虐待コンテンツ(CSAM)の生成・改変に関する2つの新たな禁止規定が第5条に追加され、これらは高リスク規制の延期とは切り離され、2026年12月2日から適用される。欧州委員会・欧州議会がこの2項目だけは先送りの対象から明確に外し、むしろ新規に禁止類型を追加してまで対応を急いだことは、EUが「越えてはならない一線」をどこに引いているかを象徴的に示している。なお、2026年8月2日より前に市場投入済みの生成AIシステムについても、第50条2項が求める機械可読な形式でのAI生成コンテンツの識別表示義務は2026年12月2日までの履行が求められる。
Digital Omnibusはまた、高リスク分類の基準となる「安全コンポーネント」の定義を精緻化し、利便性向上を目的とするにとどまり、故障しても健康・安全を脅かさないシステムは自動的に高リスクに該当しなくなる方向で調整している。さらに、高リスクシステムが同一事業者のGPAIモデルの上に構築されている場合や、大規模プラットフォーム(VLOP)に組み込まれている場合の監督権限を、欧州委員会内のAI Officeに一元化する見直しも行われた。これは各国当局と欧州機関の重複した監督を解消し、より一貫した執行体制を目指すものと位置づけられている。このほか、①中小企業(SME)向けの簡素化措置を、新設された「中規模企業(small mid-cap, SMC)」区分にも拡張したこと、②自社のAIシステムが第6条3項により高リスクに該当しないと判断する提供者に対し、簡素化した形でEUデータベースへの登録義務を復活させたこと、③加盟国レベルの規制サンドボックスの整備期限を2027年8月2日に後ろ倒ししたこと、④AIリテラシー(第4条)の義務を「十分な水準を確保する義務」から「その向上を支援するための措置を講じる義務」へと努力義務寄りに再定義したこと——も、実務上見落とされがちだが重要な変更点である。
実務上の含意は明確である。「2026年8月までに高リスク対応を終える」という従来の前提は、法的にも過去のものとなった。とはいえ義務そのものが消えるわけではなく、附属書IIIシステムであれば2027年12月2日、附属書Iシステムであれば2028年8月2日という、新たな法定期限に置き換わったにすぎない。むしろ、付与された猶予期間を「対応不要」のサインと読み違えることのほうが、長期的なコンプライアンスリスクとしては大きい。欧州委員会はDigital Omnibusの成立と歩調を合わせる形で、実施細則の整備も並行して進めている。高リスク分類(第6条)に関するガイドラインは2026年5月19日に案が公表され、7月23日までの意見募集を経て年内の確定を目指す段階にとどまる一方、透明性義務(第50条)に関するガイドラインは2026年7月20日、2026年8月2日の適用開始を目前にして確定版が採択された。あわせて、AI生成コンテンツの表示に関する行動規範(Code of Practice on Transparency of AI-Generated Content、同年6月10日公表)についても、欧州委員会とAI Boardが「適切(adequate)」との評価を確定させている。高リスク義務の実務的な土台となる整合規格(harmonised standards)についても動きがあった。附属書IIIの高リスクシステムに求められる品質マネジメントシステム(第17条)を対象とするEN 18286が2026年7月12日にCEN-CENELECで承認され、AI Act関連の整合規格として初めて承認段階に到達している。もっとも、第40条の適合性推定効が生じるのはEU官報(OJEU)への引用告示以降であり、本号発行時点ではその告示はまだ確認されていない。猶予期間は「制度の余白」ではなく「実務対応を精緻化するための準備期間」として位置づけるべきである。
3. 罰則体系——なぜ「全世界売上高」基準が重いのか
|
違反の類型 |
上限額(いずれか高い方) |
|
禁止AI行為への違反 |
3,500万ユーロ、または全世界年間総売上高の7% |
|
高リスクAI等の主要な義務への違反 |
1,500万ユーロ、または全世界年間総売上高の3% |
|
当局への不正確・不完全な情報提供 |
750万ユーロ、または全世界年間総売上高の1% |
注目すべきは、上限額が固定の金額ではなく「全世界の年間総売上高」に連動する点である。これはGDPRと同じ設計思想であり、EU域内での売上規模にかかわらず、企業グループ全体の世界売上高が基準となり得る。中小企業・スタートアップには、いずれか低い方の金額が適用されるなど一定の配慮があるが、グローバル展開する大企業にとっては、EU域内事業の規模感だけでリスクを過小評価できない制度設計になっている。
4. 域外適用と日本企業への射程
EU AI ActはGDPRと同様に域外適用の規定を持つ。EU域内に拠点を持たない事業者であっても、EU域内の利用者にAIシステムを提供する場合、またはEU域内で生成される出力をAIシステムが利用する場合には、規律の対象となり得る。日本企業にとっては、EU子会社経由でのサービス提供はもちろん、日本国内から直接EU市場向けにAI機能を組み込んだ製品・サービスを展開するケースも対象になり得るため、「EUに拠点がないから関係ない」という整理は成り立たない。
用語集——本号のキーワード
|
用語 |
ひとことで言うと |
|
ハイリスクAI |
附属書IIIに列挙された用途(採用選考・与信・重要インフラ等)に該当し、適合性評価や登録など最も重い義務が課されるAIシステム。 |
|
GPAI(汎用目的AIモデル) |
特定用途に紐づかず、幅広いタスク・下流システムに組み込まれ得るAIモデル。4段階分類とは別建ての義務を負う。 |
|
システミックリスク |
訓練計算量が10の25乗FLOPsを超える等、影響力が大きいGPAIモデルに認定され、追加の安全対策が求められる状態。 |
|
適合性評価 |
高リスクAIシステムが要件を満たしているかを、市場投入前に確認する手続。多くは提供者の自己評価で足りるが、一部は第三者機関の関与が必要。 |
|
Digital Omnibus on AI |
2026年7月27日に発効したRegulation (EU) 2026/1744。高リスク義務の適用時期(附属書III:2027年12月2日、附属書I:2028年8月2日)や安全コンポーネントの定義等を確定的に調整した改正規則。 |
|
ブリュッセル効果 |
EU域内向けに設計された規制が、域外事業者の行動にも事実上の世界標準として波及する現象。GDPRで確立した概念。 |
|
読者のための視点:施行スケジュールを追うときの3つの問い ①この義務はすでに適用済みか、それとも将来の適用日待ちか(条項ごとに日付が異なる) |
日本企業のための実務チェックリスト
- 2026年8月2日から適用が開始された第50条の透明性義務(チャットボットである旨の開示、AI生成コンテンツのラベリング等)への対応状況を点検し、未対応があれば直ちに是正する。
- 自社が提供・利用するAIシステムが、EU域内の利用者向けかどうかを棚卸しする(域外適用の該否判定)。
- 附属書IIIの高リスク用途リストと自社サービスを照合し、該当する可能性がある機能を特定する。
- 自社または委託先が提供するGPAIモデルについて、訓練データ要約・仕様書整備等の義務がすでに発生していないか確認する。
- 確定した新スケジュール(附属書III:2027年12月2日、附属書I:2028年8月2日)を社内のAI担当部門と共有し、確定済みの透明性義務(第50条)ガイドライン(2026年7月20日公表)を実務に反映するとともに、案の段階にある高リスク分類(第6条)ガイドラインの確定動向を継続的にモニタリングする。
- AIヌード化・CSAMに関する新規禁止(第5条、2026年12月2日適用)は確定済みであり、既存AI生成システムの技術的表示義務の期限(同日)とあわせて、関連するコンテンツモデレーション体制・ラベリング機能を最優先で点検する。
- 2027年12月2日に向けた品質マネジメントシステム(第17条)の整備は、2026年7月に承認された整合規格EN 18286を参照しつつ準備を進める。ただしOJEU引用告示前は適合性推定効が生じない点に留意し、ISO/IEC 42001等の国際規格による補完的な運用状況もあわせて確認する。
次号予告
第4号では、視点をEUから米国・中国・グローバルサウスへと移し、オープンウェイトモデルの急速な普及がもたらす地政学的な力学と、チップ輸出規制を巡る攻防を取り上げる。第1号で示した「ハードロー対ソフトロー」という静的な地図に、計算資源(チップ)とモデル(オープンウェイト)という動的な変数を重ね合わせることで、規制環境の読み方がもう一段立体的になるはずである。
参照すべき一次情報源・規範
- Regulation (EU) 2024/1689 of the European Parliament and of the Council (EU AI Act)
- Regulation (EU) 2026/1744 of the European Parliament and of the Council amending Regulation (EU) 2024/1689(Digital Omnibus on AI。OJ L, 2026年7月24日公布、同月27日発効)
- European Commission, draft Guidelines on the classification of high-risk AI systems under Article 6 AI Act(2026年5月19日公表、意見募集は同年7月23日締切。確定版は2026年内に公表予定)
- European Commission, Guidelines on the transparency obligations under Article 50 AI Act(確定版。2026年7月20日公表)
- European Commission, “Code of Practice for General-Purpose AI Models”(2025年7月公表)
- European Commission, “Guidelines on the scope of the obligations for general-purpose AI models”(2025年7月18日公表)
- European Commission, “Code of Practice on Transparency of AI-Generated Content”(2026年6月10日公表。同年7月、欧州委員会・AI Boardが適切性を確認)
- CEN-CENELEC, EN 18286 “Artificial intelligence — Quality management system for EU AI Act regulatory purposes”(第17条QMSに対応する整合規格。2026年7月12日承認。本号発行時点でOJEU引用告示は未確認)
信頼できる文献・解説リソース
- 欧州委員会AI Office公式ページ——施行スケジュールの一次情報源として継続的に確認すべき。
- デロイト トーマツ、PwC Japan等のEU AI Act解説レポート——適用日・罰則体系を実務的に整理した二次資料。
- CMS Law-Now、Bird & Bird等の欧州法律事務所によるDigital Omnibus追跡記事——制度修正の最新動向を把握するのに有用。
【注記】本稿の執筆にあたり、AI(Claude, Anthropic)を草稿作成・校正に活用しています。これはAIの強みを執筆のプロセスに組み入れることで、論考の質を高めることを目指した積極的な選択です。当然ながら、内容・法的分析・文責はすべて著者に帰属します。
≪ 前へ |