

ベトナム:ベトナム個人データ保護法(PDPL)の罰則がついに施行 政令330号の制裁金と企業の対応ポイント
「ベトナム個人データ保護法(PDPL)の罰則がついに施行 政令330号の制裁金と企業の対応ポイント」に関するニューズレターを発行いたしました。こちらの内容は以下のPDFからもご覧いただけます。
→ベトナム個人データ保護法(PDPL)の罰則がついに施行 政令330号の制裁金と企業の対応ポイント
<ベトナム個人データ保護法(PDPL)の罰則がついに施行
政令330号の制裁金と企業の対応ポイント>
2026年9月14日
One Asia Lawyersベトナム事務所
I. はじめに
2026年1月1日に個人データ保護法(Law No. 91/2025/QH15、以下「PDPL」)及び政令356/2025/ND-CP号(以下「政令356号」)が施行され、個人データを取り扱う組織に対する広範な義務が具体化しました。その一方で、当事務所2026年5月のニュースレター「個人データ保護法(PDPL)の施行とDecree 356 企業の実務対応と留意点」でご紹介したとおり、PDPL上の義務違反に対応する専用かつ包括的な行政処分の枠組みは草案段階にとどまり、未整備の状態にありました。そのような状況の中、2026年8月19日、政府は、サイバーセキュリティ及び個人データ保護分野における行政処分に関する政令330/2026/ND-CP号(以下「政令330号」)を公布し(公布日から施行)、ついに義務違反に対する罰則規定が発効しました。
政令330号は、個々の制裁金額の大きさよりも、むしろ、制裁の対象となる行為が、採用、マーケティング、監視カメラ(CCTV)、従業員のモニタリング、インシデント対応、AIの利用といった、日常的な事業活動そのものから直接導かれているという構造的な点にあります。本ニューズレターでは、政令330号が既存の法的枠組みの中でどう位置付けられるかを整理し、企業に影響を及ぼす可能性の高い違反類型を分析し、具体的なコンプライアンス上の優先事項として整理・紹介します。
II. 主要な違反類型
政令330号は、ベトナムの領域内における違反に適用されるほか、ベトナムに物理的な拠点を有しない外国企業等であっても、政令330号第2条に定める対象に該当する場合には、通信・インターネット・オンラインコンテンツ・IT・サイバーセキュリティ・越境サービスを提供する外国企業(その支店・駐在員事務所等を含む)、又はベトナム国民等の個人データ処理を直接行い若しくはそれに関与する外国の機関・組織に対しても適用され得ます[1]。海外の親会社や地域統括会社がベトナム人従業員や顧客の個人データの処理に関与する外資系企業(Foreign Invested Enterprise、以下「FIE」)にとって、注意が必要です。
行政処分の時効は1年で、違反行為の終了時点(法令上の義務を履行し終えた日、又は違反行為が実際に終了したことを当局が確認した日)から起算されます[2]。違反行為が継続している間は時効が進行しない点にも留意が必要です。なお、以下に記載する制裁金は、特段の記載がない限り組織に適用されるものであり、個人が同一の違反を行った場合の制裁金は組織の2分の1となります[3]。
1.制裁金の上限と金銭以外の制裁
個人データ保護分野の制裁金の一般的な上限は30億VND(約1,800万円)です。ただし、最もリスクの高い行為を対象として、次の2つの類型では上限が引き上げられています。すなわち、個人データの違法な売買については不正に得た利益の最大10倍、越境データ移転規制の違反については当該組織の前年度売上高の最大5%です(前年度売上高がない場合、又は売上高に基づく金額が30億VNDを下回る場合には、30億VNDが上限となります)[4]。
ただし、越境移転規制の違反がすべて売上高ベースの制裁金の対象となるわけではありません。国外移転影響評価書(以下「CTIA」)の未作成・未提出・未更新・未備置といった手続上の違反には3,000万~5,000万VND、移転先との責任分担を定める契約・書面の欠如、同意取得・通知の不備、保護措置の不備、検査の妨害、当局からの停止要求後の移転継続、移転先での漏えい・喪失時の報告・協力の懈怠といったより実質的な違反には5,000万~1億VNDの固定額の制裁金が科されます。売上高ベースの制裁金(ベトナム市場における前年度売上高の1~5%)は、CTIAを作成せず、又はデータフローを隠蔽し若しくは虚偽申告した結果、ベトナム国民の個人データの漏えい・喪失を生じさせた場合など、一定の重大な違反に限って科されるものであり、影響を受けるデータ主体の数等に応じて段階的に設定されています[5]。
グループ内で国外へのデータ移転を行うFIEにとって、越境移転が最もエクスポージャーの高い領域であることに変わりはありませんが、「書類の不備がただちに売上高の5%」となる仕組みではない点は正確に理解しておく必要があります。
なお、政令330号に基づく制裁は金銭的な制裁金に限られません。違反類型によっては、1か月から24か月の業務停止や関連する許認可の停止、違反に用いた物件・手段の没収といった付加的制裁のほか、違法に収集・処理された個人データの削除、データ主体の権利の履行、不正利得の返還・納付、影響評価に係る義務を履行するまでの個人データ処理又は越境移転の停止といった是正措置が命じられる可能性があります[6]。このため、違反による事業への影響は制裁金額のみでは評価できない点にも留意が必要です。
2.同意及び処理の制限
PDPL及び政令356号は既に「沈黙は同意とみなされない」旨を定めていますが、政令330号は、データ主体の沈黙又は無応答を同意として扱って個人データを収集・処理する行為を処罰対象(5,000万~7,000万VND)とすることにより、この原則を実効化しています[7]。加えて、有効な同意なく個人データを処理する行為[8]、及びセンシティブ個人データを処理している旨をデータ主体に通知しない行為は、いずれも3,000万~5,000万VNDの制裁金の対象となります[9]。デフォルトで同意状態とする設計、同意と不同意を混同させる不明確な表示、処理目的ごとの個別同意を可能としない仕組み、同意の記録・保存の欠如も、同じ制裁金の対象です。
3.センシティブ個人データ及び生体情報
生体情報を処理する企業は、その保存及び送信について適切な保護措置を講じる必要があり、これを怠った場合は5,000万~7,000万VND、同意なく本来の目的を超えて生体情報を利用した場合には最大1億5,000万VNDの制裁金が科されます。この規定は、現在広く普及している指紋認証・顔認証による勤怠管理システムに直接関係します[10]。
4.採用及び雇用の場面
採用段階では、採用目的に必要のない個人データの提供を求める行為、応募者の個人データを合意なく採用以外の目的に利用する行為、同意なく又は同意の範囲を超えて処理する行為に加え、不採用となった応募者の個人データを削除・破棄しない行為が、2,000万~5,000万VNDの制裁金の対象となります[11]。不採用者のデータの削除には、応募者との別段の合意がある場合という例外が設けられていますので、将来の候補として保持したい場合には、応募者から適切な同意・合意を事前に取得しておく必要があります。
雇用段階では、従業員の個人データを法定又は合意された期間を超えて保存し、又は労働契約の終了時に削除・破棄しない行為、及び従業員に明確に知らせることなくモニタリングソフトウェア、監視カメラその他のデータ収集機器を職場に導入する行為が、5,000万~7,000万VNDの制裁金の対象となります(法令に反する技術的手段により収集した従業員の個人データを処理・利用した場合は7,000万~1億VNDに引き上げられます[12])。
5.マーケティング、Cookie及び行動追跡
この分野の義務は、事業者の類型ごとに区別されています。SNS、オンラインコミュニケーションサービス又はデジタルコンテンツ・プラットフォームの提供者については、利用者がCookieの収集・共有を拒否できる選択肢や「追跡拒否(Do Not Track)」等の仕組みの提供が求められ、これを欠く場合には、違反内容に応じた制裁金(最大1億5,000万VND)及び最長6か月のサービス提供停止の対象となり得ます[13]。一方、広告サービス事業者については、Webサイトやアプリ等を横断して利用者の行動を追跡し、行動ターゲティング広告やパーソナライズ広告を行う場合に、適切な同意の取得及びオプトアウト手段の提供が求められ、違反した場合には、違反内容に応じた制裁金(最大7,000万VND)及び最長6か月の広告サービス提供停止の対象となり得ます[14]。プラットフォームや広告サービスを自ら提供しない一般企業であっても、自社サイト・アプリのCookie運用や、広告代理店・アドテク事業者との取引を通じてこれらの要件が及ぶ場面があるため、自社の立場を整理することが必要です。
6.ガバナンス及び説明責任に関する義務
ガバナンス及び説明責任に関する義務についても、以下のとおり具体的な罰金が定められています。
- (1) 個人データ保護担当部門・担当者:個人データ保護担当部門又は担当者(以下「DPO」)について、正式な指定文書の発出、法定の資格・経験要件(短大卒以上、関連分野での2年以上の実務経験、専門研修の受講)、指定文書における職務・権限の明記、秘密保持契約の締結、研修の実施等の義務に違反した場合、違反内容に応じ警告又は最大3,000万VND[15]。ただし、上記の詳細は今後の細則を待つ必要があります。
- (2) 影響評価書:データ処理影響評価書(以下「DPIA」)を作成・備置せず、所定の期間(処理開始から60日)内に提出せず、又は法定の更新(原則6か月ごと、所定事由の場合は10日以内)を行わない場合、2,000万~3,000万VND[16]、CTIA書類に関する同様の手続違反については3,000万~5,000万VND[17]の制裁金の対象となります。DPIA書類の内容を故意に偽り、又は当局の補正要求に応じない場合は5,000万~1億VNDに引き上げられ、義務を履行するまで処理の停止を命じられる可能性があります。こちらについても、評価書の記載方法について細則を待つ必要があります。
- (3) データ主体からの請求への対応:データ主体から請求を受けた場合、手続に関する回答及び必要な情報提供を2営業日以内に行い、また、請求そのものについて請求類型ごとの法定期限を遵守する必要があります(政令356号上、閲覧・訂正・提供は10日、同意の撤回・処理の制限・異議は15日、削除は20日が原則であり、処理者・第三者への指示を要する場合はそれぞれ延長されます)。これらの手続・様式・責任分担を整備せず、2営業日以内の回答を行わず、又は法定期限内に履行しない場合、違反内容に応じ1,000万~4,000万VND[18]の制裁金の対象となります。
- (4) 個人データ侵害の通知:国防・国家安全保障・社会秩序及び安全を害し、又はデータ主体の生命・健康・名誉・尊厳・財産を侵害するおそれのある個人データ侵害を発見した場合、データ管理者等は発見時から72時間以内に公安省の個人データ保護専門機関へ通知しなければならず、これを怠った場合、4,000万~6,000万VND[19]、侵害の防止・是正措置を講じず、又は当局への協力を怠った場合は最大8,000万VNDの制裁金の対象となります。なお、金融・銀行・信用情報分野におけるセンシティブ個人データの漏えい・喪失や、位置情報・生体情報に係る侵害については、データ主体本人への72時間以内の通知も別途求められます[20]。
- (5) 監視カメラの表示:公共の場所又は顧客対応エリアにおいて、明確な表示なくカメラ又は録音・録画機器を運用した場合、1,000万~2,000万VND[21]の制裁金の対象となります。
7.AI、ビッグデータ及び自動化された意思決定
AI(人工知能)システム及びメタバースにおける個人データの処理について、実体的な義務を定めているのは政令356号です。同政令第10条は、データ管理者等に対し、個人データの自動処理を行っている旨をデータ主体に通知し、アルゴリズムの基本的な動作原理及びデータ主体の権利・利益への影響を説明し、データ主体が処理に参加しない選択肢(オプトアウト)を提供すること、AIシステムの運用について当局による監督とデータ主体に対する説明責任の両面から監視の仕組みを設けること、個人データ保護に関するコンプライアンス評価を年1回実施すること等を求めています[22]。
政令330号は、これらの義務に具体的な行政制裁を設け、その実効性を高めています。すなわち、自動処理に関する通知・説明義務に違反した場合には5,000万~7,000万VND[23]、AIシステムが個人の権利又は利益に影響を及ぼす自動化された決定を行う場合において、その運用を監督する仕組みを整備せず、又は影響を受ける個人が人による見直し(再評価)を求める機会を確保しない場合には7,000万~1億VNDの制裁金が科され得るほか、違反類型によっては関連システムの最長6か月の運用停止が命じられる可能性があります[24]。
これらの要件は、2026年3月1日に施行されたAI法(Law No. 134/2025/QH15)に基づき、AIシステムのリスク分類に応じて提供者・導入者等に課される人間による監督等の義務(当事務所2026年6月のニュースレター「ベトナムのAI法」参照)と併せて検討する必要があります。個人データ保護の観点からの義務(政令356号・政令330号)とAIガバナンスの観点からの義務(AI法)は重なり合う部分がありますが、法的根拠と所管官庁が異なるため、両者を区別して整理しておくことが必要となります。
8.定期的なコンプライアンス評価
政令356号は、特定の分野・技術について、個人データ保護に関するコンプライアンス評価を年1回実施する義務を定めています。対象となるのは、AI又はメタバースシステムにおいて個人データを処理する事業者[25]、金融・銀行・信用情報分野で活動する事業者[26]のほか、ブロックチェーン技術により個人データを処理する事業者、クラウドサービス提供者、個人データ処理サービス事業者などであり、AIを利用するすべての企業に一律に課されるものではありません。政令330号は、このうちAI・メタバースシステムに関する年次評価の懈怠に2,000万~5,000万VND、金融・銀行・信用情報分野における年次評価の懈怠に5,000万~7,000万VNDの制裁金を定めています[27]。自社の事業分野やデータの取扱状況がこれらに該当するかを確認することが出発点となります。
III. 企業の対応ポイント
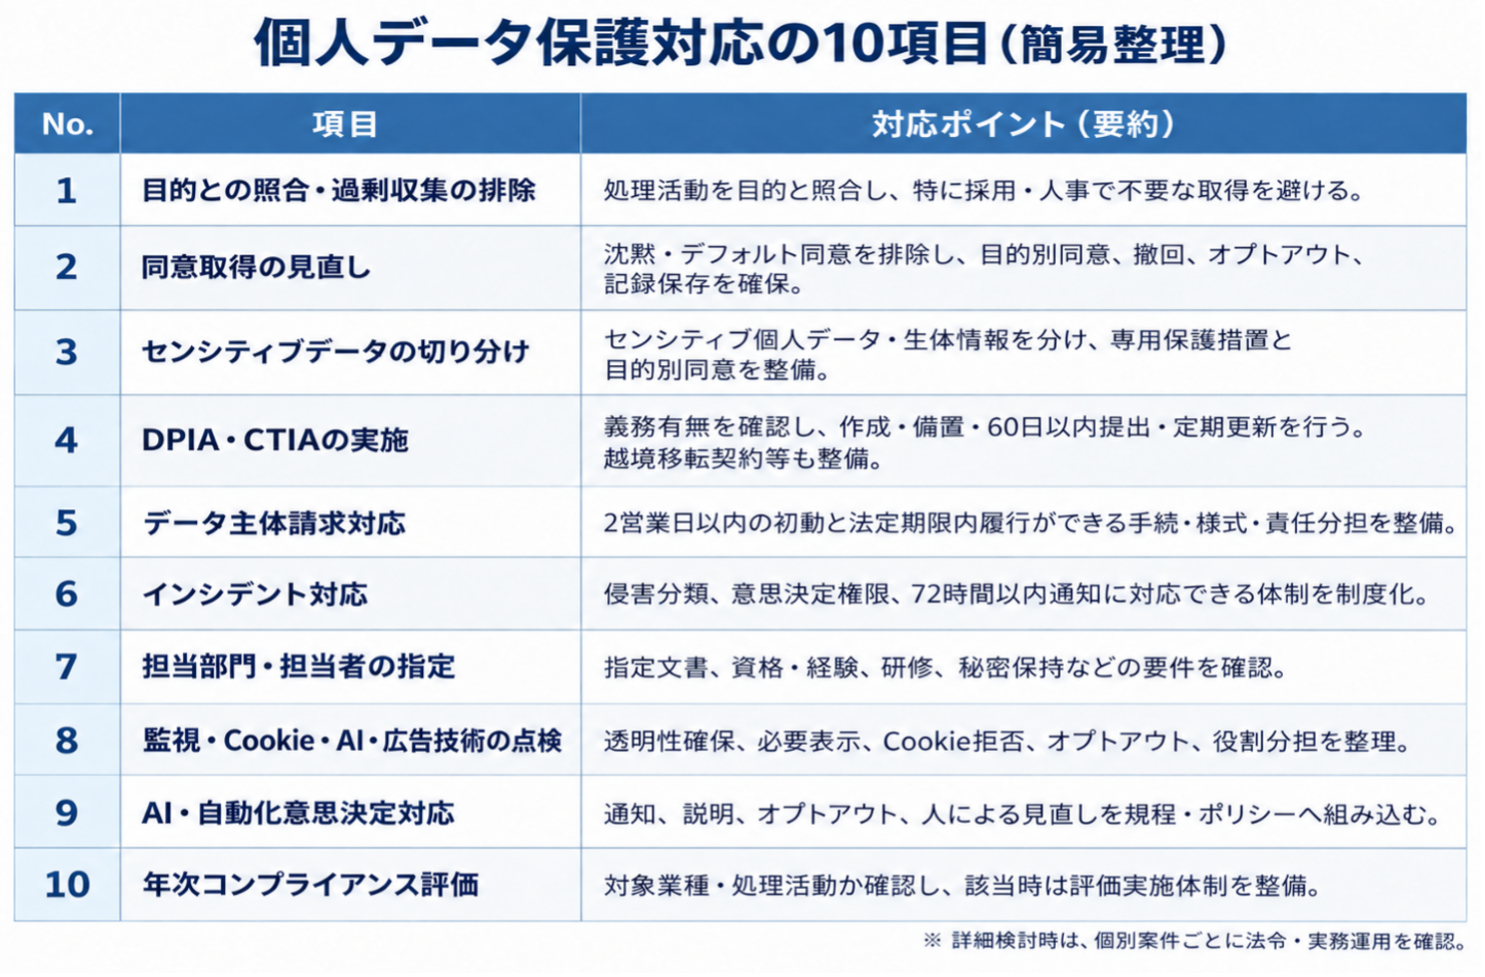
個人データ保護のコンプライアンスは法務部門やIT部門だけの課題ではなく、採用、マーケティング、人事、施設管理(監視カメラ)、データ保持、インシデント対応及びAIにまで及ぶものとなりました。上記の各類型を踏まえ、企業は以下の対応を優先すべきです。
IV. おわりに
ベトナムのデータ保護法制は、実際に執行される枠組みへと移行しつつあります。越境データ移転を行う企業、AIによる意思決定を導入している企業、又はマーケティング分析に大きく依存している企業は、今後数か月を是正期間と位置付け、法務、IT、人事及びマーケティングの各部門を単一のコンプライアンス計画の下で連携させることが推奨されます。当局による運用実務や執行ガイダンスの動向を踏まえ、当事務所としても、これらの規定が実務上どのように適用されるかを引き続き注視してまいります。
[1] 政令330号第2条1項及び2項(đ)号
[2] 政令330号第3条
[3] 政令330号第7条1項
[4] 政令330号第7条4項
[5] 政令330号第56条及び第7条4項(b)号
[6] 政令330号第4条、第5条、第55条及び第56条
[7] 政令330号第43条2項(b)号
[8] 政令330号第43条1項(a)号
[9] 政令330号第43条1項(h)号
[10] 政令330号第70条
[11] 政令330号第61条1項
[12] 政令330号第61条2項及び3項
[13] 政令330号第65条
[14] 政令330号第63条
[15] 政令330号第57条、政令356号第13条
[16] 政令330号第55条、政令356号第19条及び第20条
[17] 政令330号第56条、政令356号第18条及び第20条
[18] 政令330号第44条、政令356号第5条
[19] 政令330号第54条3項、PDPL第23条1項
[20] 政令356号第8条3項及び第29条
[21] 政令330号第71条1項(a)号
[22] 政令356号第10条
[23] 政令330号第67条2項(a)号
[24] 政令330号第67条3項(b)号
[25] 政令356号第10条5項(đ)号
[26] 政令356号第8条1項
[27] 政令330号第67条1項及び第64条1項(c)号